Polskie SOC jako odpowiedź na wymogi NIS 2: Exea stawia na suwerenną infrastrukturę
Nowelizacja ustawy o KSC wymusza na tysiącach firm całodobowe monitorowanie incydentów i błyskawiczne raportowanie. Exea proponuje model SOC-as-a-Service oparty w całości na polskiej infrastrukturze i polskich inżynierach.
Przez długi czas pokutowało przekonanie, że ochrona przed cyberzagrożeniami to jedynie formalność do odhaczenia – wystarczy wykupić polisę albo zainstalować program antywirusowy. Taki sposób myślenia skończył się wraz z wejściem w życie znowelizowanej ustawy o Krajowym Systemie Cyberbezpieczeństwa (KSC), wdrażającej unijną dyrektywę NIS 2. Odtąd zapewnienie ciągłości działania systemów cyfrowych nie jest już tylko kwestią techniczną, lecz staje się osobistą odpowiedzialnością prawną osób zasiadających w zarządach.
Nawet najdroższe narzędzia nie zagwarantują bezpieczeństwa, jeśli działają w oderwaniu od siebie. Firewalle, rozwiązania klasy EDR czy systemy MDM do zarządzania urządzeniami mobilnymi, pozbawione wspólnej orkiestracji i stałej obserwacji ze strony analityków, są jak alarm w budynku, którego sygnału nikt nie odbiera. Realna odporność na ataki wymaga połączenia trzech elementów: technologii, dobrze zaprojektowanego procesu oraz operacyjnej suwerenności.
Przepisy wywołały łańcuchową reakcję
Znowelizowana ustawa o KSC obowiązuje od 3 kwietnia 2026 roku i narzuca sztywny kalendarz działań. Resort cyfryzacji szacuje, że przepisy NIS 2 oraz zaktualizowana ustawa KSC obejmą około 38 tysięcy podmiotów kluczowych i ważnych działających w Polsce – m.in. z branży energetycznej, finansowej, transportowej, medycznej, przemysłowej, z sektora infrastruktury cyfrowej oraz administracji publicznej. Faktyczny zasięg regulacji jest jednak dużo większy, niż wskazują te liczby.
Duże organizacje coraz skrupulatniej sprawdzają poziom zabezpieczeń swoich partnerów biznesowych. Firma transportowa, dostawca systemu kadrowego czy podwykonawca z sektora przemysłowego mogą nie podlegać nowelizacji wprost, ale jeśli zależy im na utrzymaniu kontraktów z podmiotami objętymi regulacją, i tak muszą wykazać zdolność do szybkiego wykrywania oraz neutralizowania incydentów.
Terminy są już wyznaczone. Podmioty spełniające ustawowe kryteria w dniu wejścia przepisów w życie mają czas do 3 października 2026 roku na zgłoszenie się do Wykazu podmiotów kluczowych i podmiotów ważnych, prowadzonego przez ministra odpowiedzialnego za informatyzację w systemie S46. Obowiązuje zasada samoidentyfikacji – nikt nie dostanie oficjalnego zawiadomienia, że go dotyczy. Kolejne daty są równie konkretne: do 3 kwietnia 2027 roku firmy muszą wdrożyć komplet wymaganych obowiązków, a od 3 kwietnia 2028 roku, po przeprowadzeniu pierwszego obowiązkowego audytu, zacznie grozić odpowiedzialność administracyjna za większość uchybień.
Najbardziej wymagającym elementem całej procedury okazuje się raportowanie do systemu S46, zbudowane z trzech etapów: wstępne powiadomienie w ciągu 24 godzin od zidentyfikowania problemu, formalne zgłoszenie poważnego incydentu w ciągu 72 godzin oraz raport końcowy w terminie miesiąca. To właśnie ten reżim czasowy decyduje o wszystkim – firma, która orientuje się, że doszło do ataku, dopiero po tygodniu, nie ma już możliwości dotrzymania ustawowych terminów. Z tego powodu nieprzerwany nadzór nad infrastrukturą IT staje się koniecznością, a usługa Exea SOC pozwala klientom uniknąć budowania kosztownych, własnych zespołów działających całą dobę.
Pułapka deklaracji powierzchownej: pozory ochrony za niską cenę
Rosnące zapotrzebowanie na monitorowanie sieci sprawiło, że rynek zalała fala ofert oferujących jedynie iluzję usługi SOC. Takie rozwiązania dają złudne poczucie bezpieczeństwa, które pryska w zetknięciu z prawdziwym atakiem, kontrolą regulacyjną czy weryfikacją zgodności z AI Act. Model ten opiera się na kilku łatwych do zidentyfikowania patologiach:
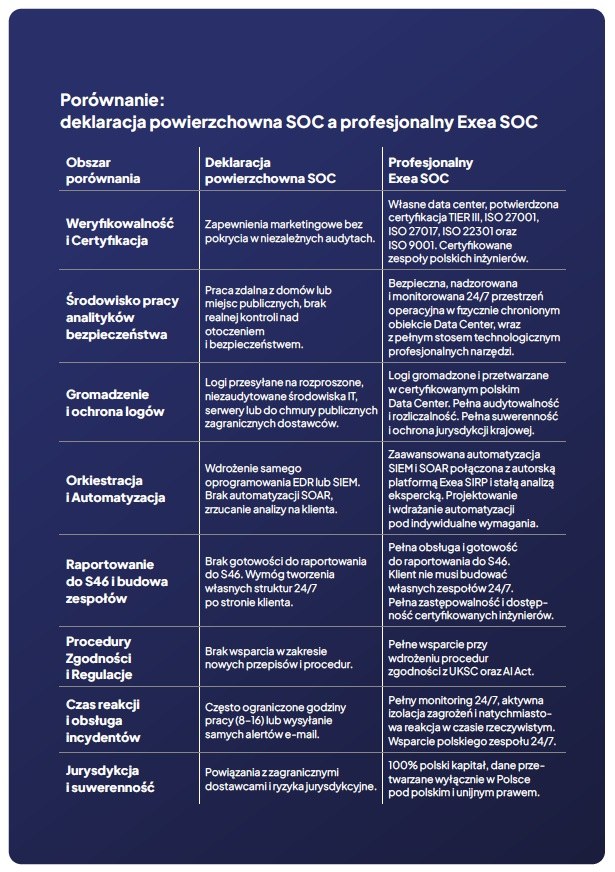
- Analitycy pierwszej linii wsparcia pracujący zdalnie – z domu albo z kawiarni, monitorując infrastrukturę klienta spoza bezpiecznego środowiska. Trudno sobie wyobrazić, by zarząd jakiejkolwiek firmy zgodził się, aby dostęp do najbardziej poufnych logów i krytycznych systemów miał analityk korzystający z prywatnego laptopa podłączonego do publicznego Wi-Fi. U tańszych dostawców to norma w przypadku poziomu L1 – brak kontroli nad otoczeniem stanowiska pracy rodzi ryzyko podejrzenia ekranu przez osoby postronne lub zainfekowania sprzętu analityka. Exea działa inaczej – zapewnia w pełni nadzorowaną, bezpieczną przestrzeń operacyjną we własnym certyfikowanym centrum danych.
- Przechowywanie logów na rozproszonych i niezabezpieczonych serwerach. Zamiast korzystać z certyfikowanej, suwerennej infrastruktury o wysokiej dostępności (HA), część dostawców trzyma dane klientów na przypadkowych maszynach lub w nieaudytowanych publicznych chmurach, bez odpowiednich zabezpieczeń. W efekcie trudno udowodnić integralność materiału dowodowego przed organem nadzoru czy sądem. Exea oferuje w pełni suwerenną, audytowaną polską chmurę wysokiej dostępności przeznaczoną do gromadzenia i archiwizacji logów.
- Sprzedaż samego narzędzia EDR lub SIEM bez automatyzacji SOAR i realnych procesów. Coraz częściej zdarza się, że licencja na antywirusa albo SIEM jest reklamowana jako „usługa SOC”. Przekazywanie surowych, nieprzeanalizowanych alertów e-mailem i zrzucanie ich oceny na dział IT klienta to w istocie pozorowanie ochrony. Bez mechanizmów SOAR (Security Orchestration, Automation and Response) i stałej analizy samo narzędzie SIEM zamienia się w generator szumu informacyjnego. Exea zapewnia pełny ekosystem wsparcia – od procesów, przez dobrane narzędzia monitoringu, po automatyzację realizowaną przez certyfikowanych polskich inżynierów.
Pięć filarów cyberodporności
Prawdziwa odporność na cyberzagrożenia oznacza zdolność firmy do niezakłóconego działania nawet w trakcie trwającego incydentu. Zakup kilku niepowiązanych ze sobą narzędzi od różnych producentów prowadzi raczej do chaosu decyzyjnego i informacyjnego niż do bezpieczeństwa. Na bazie ponad 10 lat doświadczeń Exea na rynku cyberbezpieczeństwa powstał spójny model oparty na pięciu obowiązkowych filarach:
- WIEDZIEĆ co i jak chronić – który system lub zasób ma najwyższy priorytet w razie ataku lub incydentu.
- WYKRYĆ i ZATRZYMAĆ atak w momencie jego wystąpienia. Całodobowy monitoring prowadzony przez analityków SOC, wsparty narzędziami SIEM, SOAR oraz autorską platformą SIRP, neutralizuje zagrożenia w czasie rzeczywistym i automatycznie zgłasza incydenty do systemu S46 – bez konieczności tworzenia własnego zespołu działającego całą dobę po stronie klienta.
- ODTWORZYĆ dane z kopii zapasowych i regularnie testować procedury Disaster Recovery, w tym odtwarzanie danych w zewnętrznej infrastrukturze.
- PRZETWARZAĆ dane cyfrowe bezpiecznie, w polskiej, suwerennej chmurze. Chodzi o chmurę oraz przestrzeń dyskową w Object Storage S3 w Exea Data Center, umożliwiające przetwarzanie danych w ramach polskiej jurysdykcji.
- UDOWODNIĆ zgodność z wymogami ustawy o KSC i być przygotowanym na audyt potwierdzający spełnienie jej przepisów.
Exea SIRP: suwerenne centrum nowoczesnej cyfrowej obrony
Exea SIRP to autorska platforma rozwijana w Polsce, pełniąca rolę centrum dowodzenia dla zespołu bezpieczeństwa. Scala ona wcześniej rozproszone narzędzia – SIEM, EDR/XDR, skanery podatności czy rozwiązania Threat Intelligence – w jeden spójny ekosystem. Dzięki temu SIRP nie tylko likwiduje paraliż informacyjny, ale także przejmuje pełną kontrolę nad całym cyklem obsługi incydentu: od pierwszego wykrycia aż po skoordynowaną reakcję.
Dzięki automatyzacji SOAR rutynowe czynności naprawcze są wykonywane natychmiast. Zarząd z kolei otrzymuje przejrzyste raporty zarządcze, obejmujące czas reakcji, status podatności oraz poziom zgodności z regulacjami.
Model SOC-as-a-Service: jakość klasy enterprise dostępna dla każdego
Utrzymywanie własnego zespołu analityków pracujących w trybie 24/7/365, wraz z zakupem licencji i narzędzi, to wydatek liczony w milionach złotych rocznie. Model SOC-as-a-Service, oparty na chmurze Exea oraz platformie Exea SIRP, pozwala firmom wdrożyć profesjonalne centrum operacji bezpieczeństwa w elastycznym modelu subskrypcyjnym, bez potrzeby budowania własnych struktur działających całodobowo.
Suwerenność cyfrowa i pełna zgodność regulacyjna
Usługa Exea SOC wraz z platformą Exea SIRP opiera się w całości na polskim kapitale oraz na infrastrukturze Exea Data Center w Toruniu. Obiekt o powierzchni 4700 m² jako jedyny w Polsce posiada certyfikacje TIER III Design Documents oraz TIER III Facility przyznane przez Uptime Institute. Najwyższe standardy potwierdzają też wdrożone i audytowane systemy zarządzania: ISO 27001, ISO 27017, ISO 22301 oraz ISO 9001. Dane nie opuszczają granic Polski i pozostają chronione przepisami krajowymi oraz unijnymi, a wszystkie działania operacyjne prowadzą wyłącznie polscy inżynierowie.
Jak działa platforma Exea SIRP?
Przepływ danych oraz architektura platformy Exea SIRP opiera się na czterech etapach:
- Etap 1: Agregacja – zbieranie danych z różnych źródeł, takich jak systemy SIEM, EDR/XDR, skanery podatności, bazy CVE, źródła Threat Intelligence oraz narzędzia monitorujące.
- Etap 2: Analiza i automatyzacja SOAR – automatyczna korelacja danych, wstępna selekcja alertów (triage) oraz realizacja playbooków SOAR pod nadzorem analityków SOC, w modelu Human-in-the-Loop.
- Etap 3: Reakcja i raportowanie do S46 – aktywna ochrona, w tym izolacja stacji roboczej czy blokowanie adresów IP i hashy, oraz natychmiastowe generowanie zgłoszeń do systemu S46.
- Etap 4: Audyt i zgodność – automatyczne raportowanie poziomu zgodności z wymogami KSC, AI Act, RODO oraz normami ISO 27001, ISO 27017, ISO 22301 i ISO 9001.
Główne przewagi funkcjonalne platformy Exea SIRP
- Centralizacja operacji i likwidacja silosów – jeden spójny panel obejmujący środowiska chmurowe, hybrydowe oraz on-premise.
- Zaawansowana automatyzacja SOAR – automatyzacja rutynowych działań naprawczych, skracająca czas reakcji (MTTR) do ułamków sekund.
- Nadzór człowieka nad automatyzacją (Human-in-the-Loop) – połączenie szybkiej orkiestracji SOAR z decyzjami doświadczonych analityków L1/L2/L3 pracujących w bezpiecznym środowisku centrum danych.
- Odciążenie zasobów klienta – pełna obsługa raportowania do S46 bez konieczności inwestowania we własne, całodobowe struktury IT/Security.
- Gotowość regulacyjna (KSC i AI Act) – kompletna rejestracja zdarzeń oraz wbudowane moduły raportowe zgodne z wymogami KSC, AI Act i norm ISO 27001, 27017, 22301 oraz 9001.
https://itwiz.pl/produkt/magazyn-itwiz-7-8-2026/embed
Źródło: ITwiz