PHP2Shell: krytyczne luki w PHP zagrażają większości stron internetowych
Twórcy PHP wydali awaryjne poprawki na dwie podatności o nazwie PHP2Shell, ocenione na 9,2 w skali CVSS. Błędy umożliwiają zdalne przejęcie kontroli nad witryną bez żadnych uprawnień.
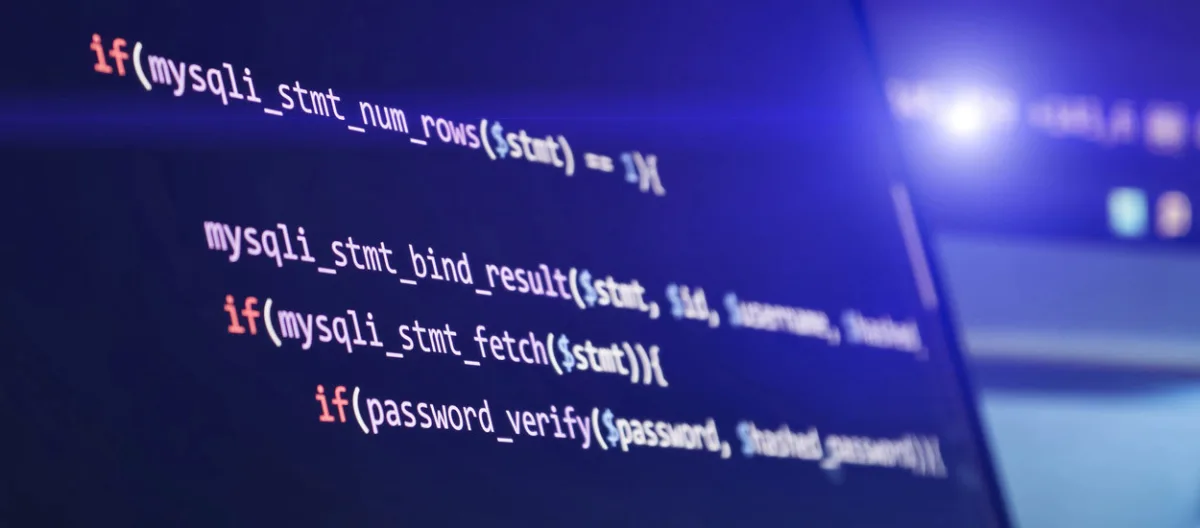
21 października zespół odpowiedzialny za rozwój PHP wypuścił pilne łatki usuwające parę groźnych podatności, które określono wspólnym mianem PHP2Shell. Otrzymały one oznaczenia CVE-2026-109618 oraz CVE-2026-109619, a ich poziom niebezpieczeństwa wyceniono na aż 9,2 punktu w dziesięciopunktowej skali CVSS - otwartym standardzie służącym do oceny ryzyka związanego z lukami w systemach komputerowych. Wynik powyżej 9 klasyfikuje się jako zagrożenie krytyczne.
Problem tkwi w sposobie, w jaki serwer zarządza pamięcią podczas przetwarzania żądań. Konsekwencje mogą być bardzo poważne - napastnik bez żadnych uprawnień jest w stanie zdalnie uruchomić dowolny kod, wykraść dane logowania i inne wrażliwe informacje, a w skrajnym przypadku przejąć pełną kontrolę nad daną stroną.
Specjaliści z firmy Wiz pokazali, że atak da się przeprowadzić między innymi na witrynach opartych o WordPress, Drupal oraz Joomla. Badacze zaznaczyli przy tym, że w procesie wykrywania luk oraz opracowywania skutecznych scenariuszy ataku pomocna okazała się sztuczna inteligencja. Szczególnie narażone mają być serwery działające w konfiguracji Apache z modułem mod_php, gdzie do wykonania ataku może dojść jeszcze zanim uruchomi się kod samej aplikacji.
Zagrożenie dla ogromnej części internetu. Aktualizacja już dostępna
Skala problemu jest trudna do przecenienia, ponieważ PHP napędza ogromną część globalnej sieci, choć przeciętny internauta zwykle nie zdaje sobie z tego sprawy. Z tego języka programowania korzysta szacunkowo około 70 proc. wszystkich stron internetowych - od sklepów, przez portale informacyjne, po serwisy instytucji publicznych.
Co istotne, podatność znajduje się w samym silniku PHP, na co zwraca uwagę CERT Polska. Instytucja informuje, że na atak narażone są wersje poczynając od PHP 5.4. Nie oznacza to automatycznie, że każda strona działająca na PHP padła już ofiarą ataku - jest jednak podatna na wykorzystanie luki. Ze względu na konieczność natychmiastowego wdrożenia poprawek, część serwisów przestała dziś działać.
Tego samego dnia udostępniono bezpieczne wydania PHP 8.5.12, 8.4.27, 8.3.36 i 8.2.35, które eliminują podatności określane jako PHP2Shell. Administratorzy systemów powinni jak najszybciej wgrać odpowiednią aktualizację, a osoby korzystające ze starszych wersji PHP - zweryfikować dostępność poprawek u swojego dostawcy hostingu lub systemu. CERT Polska zastrzega, że samo zmodyfikowanie konfiguracji serwera może co najwyżej zmniejszyć ryzyko ataku, natomiast pełne zabezpieczenie zapewnia wyłącznie instalacja aktualizacji PHP.
Źródło: AntyWeb