Microsoft zmienia zasady działania TPM w Windows 11 - koniec roli Plutona na części platform
W dokumentacji Microsoftu z 16 września 2026 roku znalazł się zapis, który odbiera Plutonowi funkcję głównego modułu TPM na platformach AMD i Qualcomm. Zmiana przeszła niemal niezauważona, a jej konsekwencje mogą dotknąć użytkowników starszych maszyn.
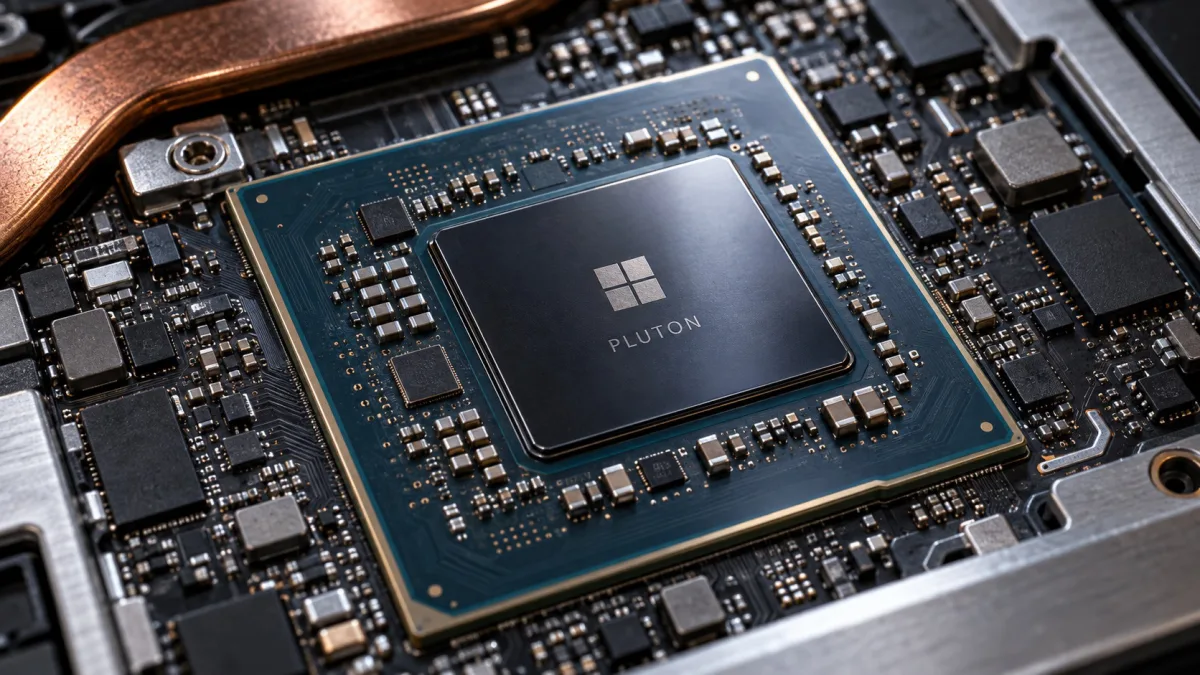
Informacja o zmianie długo pozostawała niezauważona, choć Microsoft umieścił ją w swojej dokumentacji już 16 września 2026 roku. Z zapisów wynika, że na platformach AMD i Qualcomm układ Pluton przestaje pełnić funkcję "strażnika TPM-a", podczas gdy w przypadku Intela mowa jest o wykorzystaniu rozwiązań alternatywnych. Osoby posiadające komputery z procesorami AMD lub Qualcomm wyprodukowanymi w 2025 roku lub wcześniej, w których Pluton działał jako TPM, zachowają pełne wsparcie. Firma nie podała jednak powodu wprowadzanej zmiany ani nie wskazała konkretnie, których procesorów ma ona dotyczyć.
TPM dalej będzie wymagany w Windows 11. Tu nic się nie zmienia
Zadaniem modułu TPM jest ochrona kluczy kryptograficznych, danych oraz poświadczeń użytkownika, a także weryfikacja "integralności" systemu, czyli sprawdzanie stanu plików uruchamianych podczas startu OS-u. Z jego funkcji korzysta między innymi mechanizm szyfrowania dysku BitLocker oraz Windows Hello.
W systemie Windows funkcję TPM może pełnić kilka różnych rozwiązań: osobny układ umieszczony na płycie głównej, komponent zintegrowany z inną częścią platformy albo implementacja programowa znana jako fTPM. Ta ostatnia działa w zaufanym środowisku wykonawczym wewnątrz procesora, fizycznie odseparowanym od zwykłych aplikacji. Poszczególne warianty TPM różnią się między sobą właściwościami, dlatego samo posiadanie takiego modułu nie przesądza o tym, jak bardzo dany sprzęt jest narażony na konkretne ataki. Te różnice realnie istnieją i warto mieć ich świadomość.
Pluton miał ułatwić życie. Czy coś poszło nie tak?
Kiedy w 2020 roku Microsoft prezentował Plutona, mocno podkreślał przeniesienie mechanizmów bezpieczeństwa bezpośrednio do procesora oraz znaczne uproszczenie procesu aktualizowania tej ochrony. Takie rozwiązanie miało między innymi uniemożliwić podsłuchiwanie komunikacji pomiędzy procesorem a oddzielnym modułem TPM zamontowanym na płycie głównej lub w formie karty rozszerzeń - rzecz jasna przy założeniu, że atakujący dysponuje fizycznym dostępem do urządzenia.
Głównym zadaniem Plutona była więc obsługa TPM zgodnie z obowiązującym standardem, ale nie tylko - równie istotne było dostarczanie aktualizacji jego oprogramowania bezpośrednio przez Windows Update.
Po wprowadzeniu zmiany wszystkie osoby korzystające dotąd z Plutona zostaną przeniesione na fTPM dostarczany przez producenta procesora, a to oznacza, że za aktualizacje tego komponentu odpowiadać będzie już on sam. Poprawki mogą docierać do użytkowników na przykład jako element aktualizacji BIOS-u lub UEFI. Teoretycznie wciąż mogą być one dystrybuowane przez Windows Update, ale wcale nie musi tak być - a doświadczenie pokazuje, jak różnie bywa z producentami sprzętu, zwłaszcza w przypadku starszych konstrukcji. Ostatecznie liczy się to, czy poprawka w ogóle trafia do użytkownika i czy skutecznie usuwa bieżące problemy.
TPM miał być lekiem na całe zło
Tymczasem w tym roku AMD opisało dwie podatności obecne w kodzie referencyjnym TPM 2.0. W efekcie konieczne stało się zainstalowanie odpowiedniego oprogramowania układowego, a użytkownicy musieli szukać u producentów komputerów aktualizacji BIOS-u dedykowanych konkretnym modelom laptopów i płyt głównych, ewentualnie firmware'u dla kart rozszerzeń. Pojawia się pytanie, czy wraz z odejściem od Plutona poziom zabezpieczeń maszyn może się obniżyć, choćby wskutek niedbałości producentów sprzętu. Jest to możliwe, choć wcale nie musi się zdarzyć. Większe obawy budzą najstarsze konstrukcje - te mogą w pewnym momencie zostać odcięte od aktualizacji dla TPM-a. Microsoft może bowiem zdecydować, że dla określonych modeli laptopów czy płyt głównych wsparcie się kończy, co uniemożliwi instalowanie nowych kompilacji systemu. To jednak - jak na razie - pozostaje w sferze spekulacji.
Wygląda więc na to, że wybierając dziś laptopa z Windowsem, trzeba będzie dodatkowo sprawdzać, jak dany producent radzi sobie z dostarczaniem aktualizacji dla TPM-a.
Szczerze, dla mnie jest to kolejny powód ku temu, aby do Windowsa nie wracać. Nie jest to wina w stu procentach Microsoftu, owszem. Aczkolwiek ilość zmiennych do wzięcia pod uwagę w trakcie poszukiwania swojej nowej, świetnej maszyny (lub komponentów dla niej), znacząco podnosi ogólną "trudność" wyboru.
autor materiału źródłowego, AntyWeb
Kwestie bezpieczeństwa odgrywają obecnie szczególnie ważną rolę, a w dobie rosnącej w siłę sztucznej inteligencji ich znaczenie będzie tylko wzrastać. Nic nie wskazuje na to, by rozwój AI miał w najbliższym czasie wyhamować, a wraz z nim rosnąć będzie też presja na skuteczność dotychczasowych metod zabezpieczeń.
Źródło: AntyWeb