Kolejny wyciek danych w Polsce: tym razem ofiarą Wakacje.pl
Nieznani sprawcy włamali się do systemu obsługi klientów Wakacje.pl oraz skrzynek pocztowych pracowników firmy, przejmując m.in. dane paszportowe i adresy zamieszkania. To kolejny w ostatnich tygodniach głośny incydent bezpieczeństwa dotyczący polskich firm.
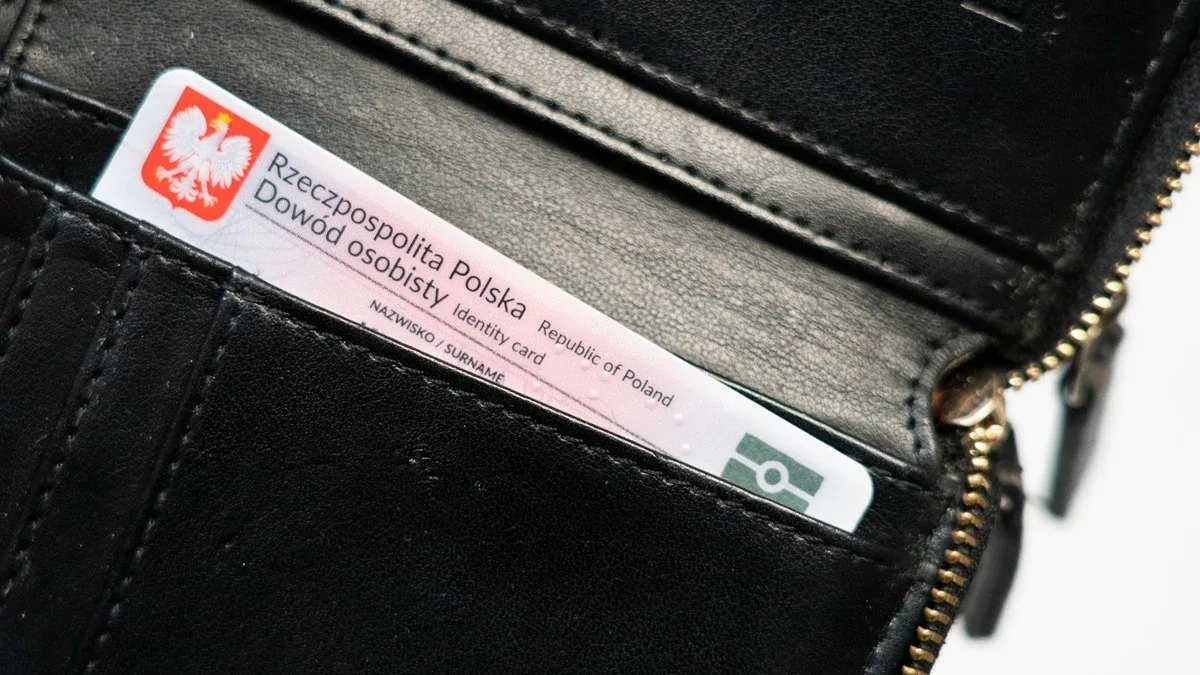
Serwis Niebezpiecznik ujawnił, że doszło do nieautoryzowanego dostępu do systemu obsługującego klientów Wakacje.pl, a także do części skrzynek mailowych należących do pracowników tej firmy. W ręce atakujących trafiły między innymi dane paszportowe, numery telefonów, adresy zamieszkania, adresy e-mail, imiona i nazwiska oraz daty urodzenia klientów.
Z relacji redakcji wynika, że komunikat, jaki Wakacje.pl wysłały do swoich klientów, nie precyzował, co dokładnie kryje się pod pojęciem "danych paszportowych". Nie da się więc jednoznacznie stwierdzić, czy przestępcy weszli w posiadanie samego numeru dokumentu, czy też jego zeskanowanej kopii.
Nie ma też informacji ilu osób dotyczy incydent. Domyślamy się, że gdyby był to sam numer, to wtedy spółka nie użyłaby sformułowania "dane paszportowe"
Niebezpiecznik
Niebezpiecznik ustalił również, że za tym konkretnym incydentem nie stoi osoba znana jako fingerprint, odpowiedzialna za wcześniejsze ataki wymierzone w MyDr, Medoc oraz Fakturownia.pl. Sam włamywacz miał przy tym zadeklarować, że rezygnuje z dalszych ataków na firmy z Polski.
Uff, można odetchnąć. Szczęście w nieszczęściu
Trudno jednak traktować to jako powód do radości, bo sytuacja wygląda poważnie. Ostatnie tygodnie można określić mianem prawdziwej serii wpadek bezpieczeństwa: najpierw ujawniono dane medyczne, teraz doszło do wycieku danych paszportowych. Jeden z internautów skomentował to na Facebooku ironicznie, sugerując, że równie dobrze można by stworzyć ogólnodostępną bazę danych wszystkich Polaków, skoro i tak krążą one swobodnie w sieci - przynajmniej byłyby zebrane w jednym miejscu. W tym żarcie, niestety, tkwi ziarno prawdy.
Piotr Konieczny z Niebezpiecznika, odnosząc się do ataków na firmy obsługujące sektor medyczny, wskazał, że część odpowiedzialności spoczywa także na państwie.
Odpowiedzialność ponoszą także moim zdaniem ci, którzy w Polsce odpowiadają za stanowienie prawa. Przez lata przepisy nie wymagały od dostawców usług przetwarzających dane medyczne (lub finansowo-księgowe) takiego monitoringu. 3 kwietnia 2026 co prawda w życie weszła UoKSC2, ale czy akurat te konkretne podmioty zostały na jej mocy objęte wymogami monitoringu? Nie wydaje mi się, bo to na placówkach medycznych, które podlegają pod reżim KSC/NIS2, ciąży obowiązek audytowania i nakładania wymogów bezpieczeństwa na swoich dostawców w umowach, a nie na samym dostawcy li tylko oprogramowania
Piotr Konieczny, Niebezpiecznik
Minister cyfryzacji Krzysztof Gawkowski, komentując wcześniejszy atak na firmę Fakturownia, przekonywał, że odpowiednie służby reagują bez zwłoki, a osoby odpowiedzialne za włamanie zostaną wykryte i poniosą surowe konsekwencje. Odpowiedzialność za sytuację przerzucił jednak na same przedsiębiorstwa, zarzucając im lekceważące podejście do kwestii cyberbezpieczeństwa.
Ostatnie ataki pokazują, że sektor prywatny musi zwiększyć nakłady i wysiłki na rzecz ochrony cyberbezpieczeństwa. Wsparcie ze strony instytucji i służb państwa jest dostępne 24/7. Polecam korzystanie z portalu Cyber.gov.pl, który jest wiarygodnym źródłem wsparcia w podnoszeniu poziomu cyberbezpieczeństwa.
Krzysztof Gawkowski, minister cyfryzacji
Nasuwa się pytanie, czy ktoś na wyższym szczeblu nie powinien wziąć na siebie większej odpowiedzialności za egzekwowanie wzrostu nakładów i wysiłków na cyberbezpieczeństwo.
Źródło: Spider's Web