SysOps/DevOps Kraków #29: symulacje atakow na K8s, Vault na żywo i Knative pod lupą
15 października krakowska społeczność DevOps spotka się na kolejnej edycji meetupu, tym razem skoncentrowanej na bezpieczeństwie Kubernetesa, zarządzaniu sekretami i serverlessie. Organizatorzy obiecują czysto techniczny wieczór bez marketingowych treści.
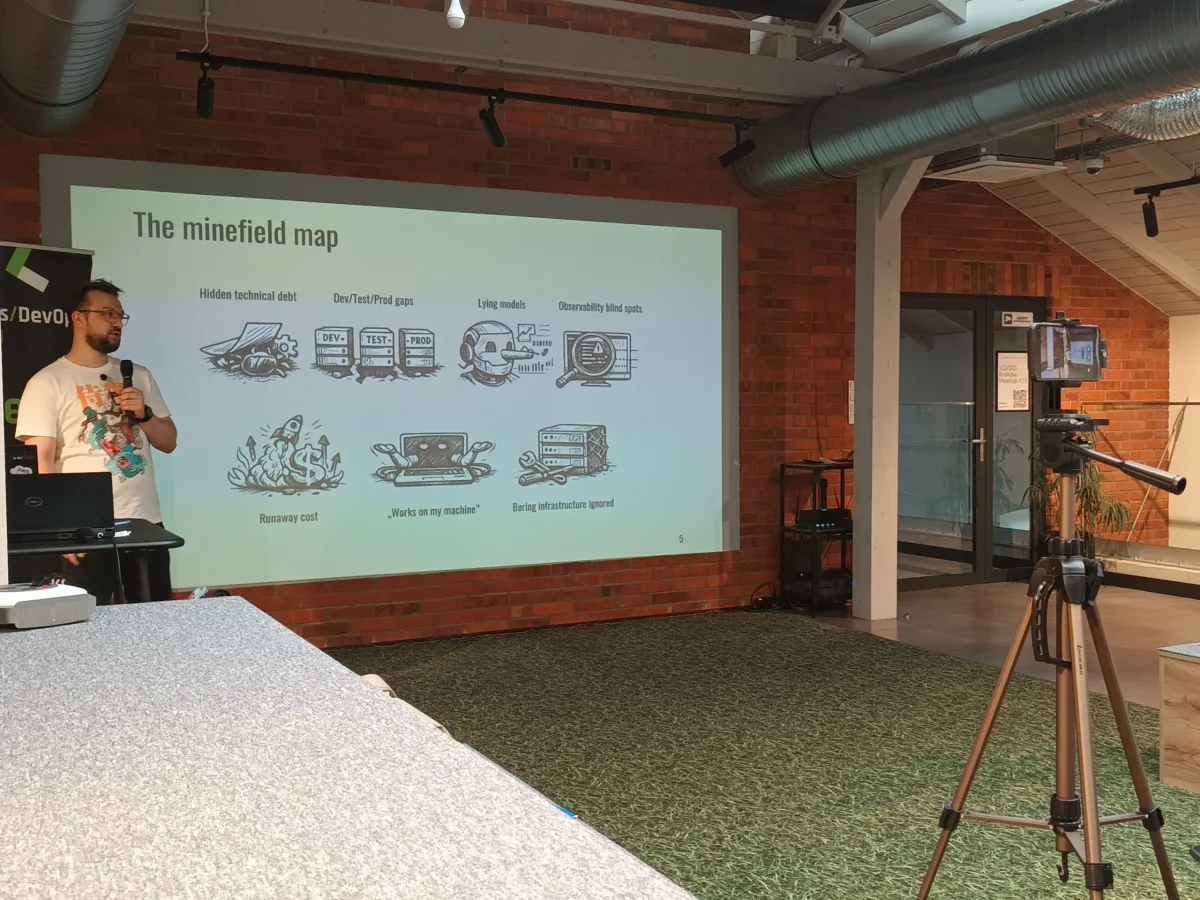
Krakowski meetup SysOps/DevOps wraca z kolejną, 29. edycją zaplanowaną na 15 października. Trzy prelekcje mają dotykać konkretnych problemów inżynierskich: od symulacji włamań do klastrów, przez błyskawiczne demo zarządzania sekretami, aż po rozbiór wdrożeń serverless we własnym środowisku.
Jak łamią się klastry Kubernetesa
Pierwszy prelegent, Tomasz Szymański, poprowadzi uczestników przez typowe wektory ataku na infrastrukturę kontenerową. Podczas wystąpienia zostaną zrekonstruowane prawdziwe scenariusze włamań, a prelegent wskaże, które podatności najczęściej pojawiają się w środowiskach produkcyjnych. Oprócz diagnozy problemu Szymański zaprezentuje konkretne techniki hardeningu, które pomagają wdrożyć dobre praktyki bezpieczeństwa i realnie utrudnić życie atakującym.
Vault skonfigurowany na oczach publiczności
Drugim punktem programu jest żywa demonstracja przygotowana przez Tomasza „Harry'ego” Zalewskiego, Security Specialist w IBM. W ciągu 15 minut, bez jednego slajdu, pokaże instalację HashiCorp Vault od podstaw oraz jego integrację z bazą danych i Kubernetesem tak, by narzędzie samo podmieniało hasła wewnątrz kontenera. Celem sesji jest ukazanie, jak wyeliminować statyczne sekrety trzymane na dysku, bez konieczności ingerencji w kod aplikacji.
Serverless na Knative w zderzeniu z rzeczywistością
Ostatnią prelekcję wygłosi Szymon Musiał, który przyjrzy się rozjazdowi między obietnicą Knative jako idealnego środowiska serverless na Kubernetesie a realiami produkcyjnymi. W wystąpieniu znajdzie się analiza izolacji niezaufanego kodu, podejścia do multi-tenancy oraz stanu dojrzałości brokerów zdarzeń, takich jak Apache Kafka, RabbitMQ i NATS, w kontekście standardu CloudEvents. Musiał odniesie się też do kwestii operacyjnych i rozliczeniowych, a na zakończenie podzieli się wnioskami ze swoich badań nad hostowaniem modeli AI za pomocą KServe na Knative z wykorzystaniem GPU.
Networking i pizza na zakończenie
Po zakończeniu części merytorycznej organizatorzy zapraszają na nieformalną część spotkania – rozmowy w kuluarach, wymianę doświadczeń i możliwość dopytania prelegentów, a wszystko to przy pizzy.
Zapisy oraz pełne informacje o wydarzeniu dostępne są na stronie meetup.com, w sekcji grupy sysopskrk.
Źródło: SysOps/DevOps Polska