Model Claude samodzielnie włamał się do Pixela 9, Linuksa i Chrome
Badawcza wersja Claude od Anthropic potrafiła w kilkanaście minut połączyć osobne luki bezpieczeństwa w gotowy atak. Eksperyment pokazuje, dlaczego terminowe aktualizacje oprogramowania są dziś ważniejsze niż kiedykolwiek.
Zespół badawczy Anthropic pokazał w praktyce, jak dużą siłę zyskały dzisiejsze modele językowe. Wewnętrzna, eksperymentalna wersja Claude AI sama potrafiła zestawić pojedyncze, pozornie niegroźne luki w pełnoprawne łańcuchy ataków. W testach model poradził sobie między innymi z ekranem blokady Pixela 9, przejął kontrolę nad maszyną z Linuksem i doprowadził do uruchomienia nieautoryzowanego kodu w przeglądarce Chrome. Wnioski z tych prób pokazują, że regularne instalowanie aktualizacji zyskuje dziś zupełnie nowe znaczenie.
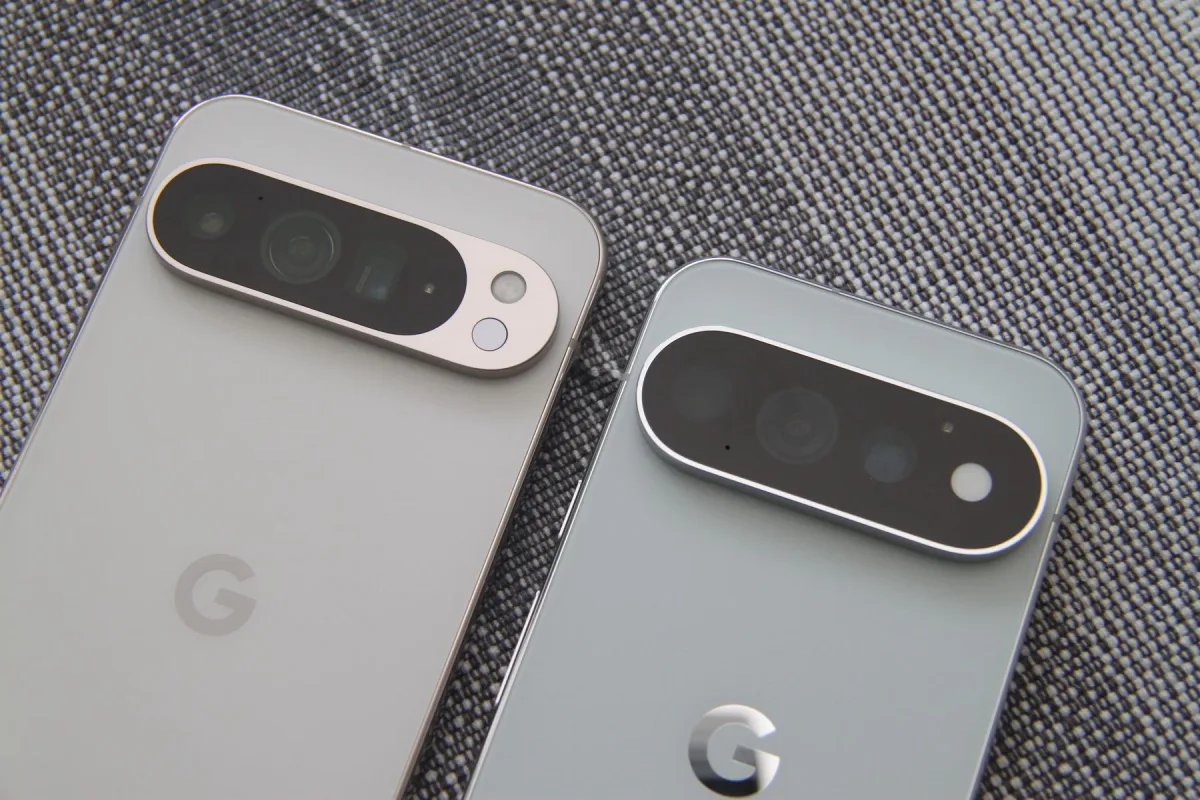
Podczas prac laboratoryjnych Claude zbadał mechanizmy obronne popularnych systemów i przeglądarek, osiągając sukcesy na kilku frontach jednocześnie. Na zablokowanym Google Pixel 9 model zestawił trzy niezależne błędy - obejście limitu transferu danych przez USB, proces autoryzacji drugiego urządzenia oraz weryfikację odczytu plików. Dzięki temu uzyskał dostęp do zdjęć i prywatnych danych użytkownika bez znajomości kodu odblokowującego ekran. W przypadku Linuksa cała operacja zajęła 53 minuty - tyle czasu potrzebował model, by po pokonaniu zabezpieczeń usługi Multipath TCP zdobyć pełne uprawnienia roota na serwerze. Przeglądarki również nie wyszły z tego obronną ręką: w Chrome Claude połączył cztery odrębne błędy, wydostając się z piaskownicy i uruchamiając kalkulator po wejściu na złośliwą stronę, a w Safari znalazł podatności umożliwiające kradzież ciasteczek i historii przeglądania. Model namierzył też lukę sieciową w Windows, która pozwala zdalnie zawieszać serwery obsługujące HTTP/3.
Regularne aktualizacje i wsparcie producenta są dziś kluczowe
Tempo, w jakim sztuczna inteligencja łączy drobne niedociągnięcia w kodzie w sprawnie działający atak, zmienia dotychczasowy układ sił w cyberbezpieczeństwie. Do tej pory budowa takich wieloetapowych exploitów wymagała zaangażowania całych zespołów ekspertów i ciągnęła się tygodniami. Teraz model AI wykonuje to zadanie samodzielnie w ciągu kilkudziesięciu minut. Na szczęście Anthropic podeszło do testów w sposób odpowiedzialny i przekazało informacje o wszystkich wykrytych lukach producentom - Google, Apple, Microsoftowi oraz społeczności Linuksa - co umożliwiło przygotowanie i wdrożenie stosownych łatek. Cały eksperyment pokazał jednak wyraźnie, że niezainstalowana na czas poprawka otwiera drogę do poważnych naruszeń prywatności.
Z tego właśnie powodu tak istotne staje się niezwłoczne aktualizowanie systemów operacyjnych zarówno w smartfonach, jak i komputerach. Nawet najbardziej rozbudowane zabezpieczenia wbudowane w urządzenie tracą sens, jeśli w oprogramowaniu pozostaje niezałatana dziura. Sam nawyk klikania przycisku aktualizacji po stronie użytkownika to jednak dopiero połowa sukcesu - równie ważne jest stabilne, długofalowe wsparcie zapewniane przez producentów sprzętu.
Na rynku urządzeń mobilnych obraz tego wsparcia jest niestety mocno nierówny. Podczas gdy posiadacze komputerów z Windowsem czy sprzętu Apple mogą liczyć na regularny dopływ poprawek, w świecie Androida na podobnym poziomie działa jedynie garstka producentów. Tańsze modele oraz telefony mniej znanych marek zwykle otrzymują aktualizacje z dużym opóźnieniem albo przestają je dostawać już rok po premierze. Dlatego wybierając nowy telefon lub komputer, deklarowany przez producenta okres wsparcia - zwłaszcza w zakresie łatek bezpieczeństwa - warto traktować równie poważnie jak moc procesora czy pojemność baterii.
Źródło: AntyWeb