Konsolidacja IT: oszczędność na dziś, zależność na lata
Firmy coraz częściej redukują liczbę aplikacji i dostawców, licząc na prostszy i tańszy system. Problem w tym, że złożoność nie znika – przenosi się do umów, danych i uzależnienia od jednej platformy.
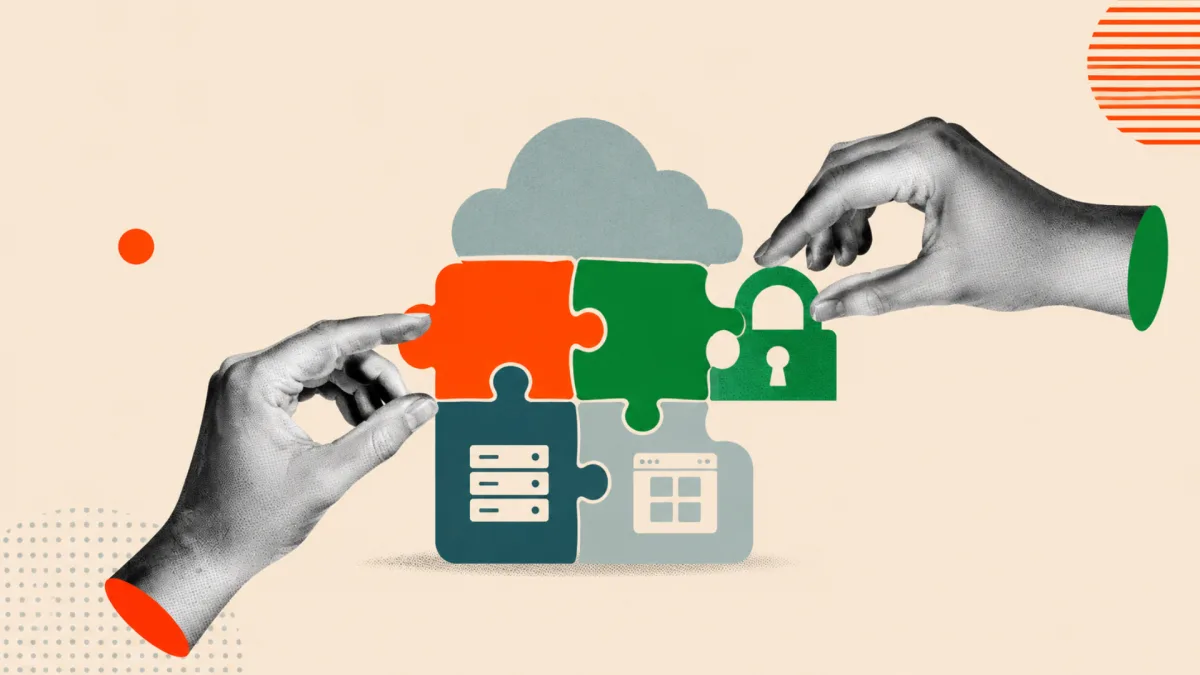
Przedsiębiorstwa coraz śmielej porządkują swoje środowiska IT, ograniczając liczbę używanych aplikacji, podpisanych umów i obsługiwanych dostawców. Powód jest prosty – rozgałęzione, chaotyczne środowiska technologiczne przestały być zarządzalne. Uproszczenie ułatwia pracę zespołom technicznym, ale nie oznacza wcale, że złożoność gdzieś wyparowała. Ona po prostu zmienia adres – trafia do kontraktów, danych i zależności od jednego dostawcy.
Z perspektywy biznesowej to fundamentalna różnica. Mniej faktur i paneli administracyjnych to niższe koszty bieżące, ale jednocześnie wyższy koszt ewentualnej zmiany technologii w przyszłości. Miarą powodzenia konsolidacji nie powinna więc być liczba wygaszonych aplikacji, a to, czy organizacja wciąż jest w stanie zmienić dostawcę bez ryzyka dla działania firmy.
Uproszczenie środowiska ma realne uzasadnienie
Typowa duża organizacja korzysta obecnie z setek narzędzi SaaS. Każde z nich to inny proces zakupu, odrębny system uprawnień, własna integracja, polityka bezpieczeństwa i termin odnowienia licencji. Koszty takiego ekosystemu nie kończą się na fakturach od producentów – pochłaniają też czas działów IT, zakupów, finansów i bezpieczeństwa.
Konsolidacja rozwiązuje więc konkretny problem. Jedna wspólna platforma pozwala zredukować liczbę integracji, scentralizować zarządzanie tożsamością i zyskać lepszy wgląd w zdarzenia systemowe. Miast szukać przyczyny incydentu w kilku niezależnych systemach, firma pracuje na jednym zbiorze danych i jednym modelu uprawnień.
Najwięcej zyskuje się tam, gdzie działają procesy standardowe, niebędące źródłem przewagi konkurencyjnej – podstawowa komunikacja, zarządzanie flotą urządzeń czy część mechanizmów zabezpieczeń działają lepiej, gdy współdzielą wspólną administrację.
To jednak nie znaczy, że wszystko powinno trafić na jedną platformę. Narzędzie sprawdzające się w obsłudze poczty i sprzętu nie musi być właściwym miejscem dla najważniejszych danych firmy, procesów sprzedażowych czy modeli AI. Sens konsolidacji zależy od tego, czy firma umie rozpoznać, które funkcje da się ustandaryzować, a które muszą zostać osobno.
Konsolidacja rynku to konsolidacja kontroli
Najwięksi producenci rozwiązań IT rozbudowują swoje platformy o coraz szerszy zakres funkcji. Cisco zintegrowało ofertę sieciową i bezpieczeństwa z produktami Splunk, Broadcom sfinalizował przejęcie VMware, a dostawcy chmurowi dorzucają do swoich usług cyberbezpieczeństwo, analitykę danych, narzędzia dla programistów i sztuczną inteligencję.
Dla klienta to szansa na kupienie większej części potrzebnej infrastruktury od jednego partnera. Dla producenta – to przejęcie kontroli nad kolejnymi warstwami działania klienta: infrastrukturą, danymi, tożsamością, telemetrią i automatyzacją.
Konsekwencje tej zmiany są praktyczne. Im głębiej elementy środowiska są splecione w jednym ekosystemie, tym trudniej wymienić choćby jeden z nich. Zmiana systemu tożsamości uderza we wszystkie powiązane aplikacje. Wymiana platformy danych wymusza przebudowę raportów i automatyzacji. Migracja aplikacji do innej chmury może oznaczać konieczność zmiany narzędzi bezpieczeństwa, procesów i kompetencji zespołu.
Klient dostaje więc prostszą obsługę, ale płaci za to częścią swobody działania. Zależność nie ogranicza się już do samych licencji – dotyczy też architektury systemów, struktury danych, szkoleń pracowników i procedur bezpieczeństwa.
Z tego powodu liczba dostawców przestaje być dobrym miernikiem złożoności. Firma może formalnie współpracować z jednym producentem, a faktycznie być zależna od kilkudziesięciu jego usług. Ważniejsze pytanie brzmi, czy poszczególne elementy da się zastąpić bez przebudowy całego środowiska.
Rabat na pakiet może być wstępem do droższej relacji
Proces konsolidacji zwykle startuje od atrakcyjnej propozycji handlowej. Dostawca scala kilka produktów w jeden pakiet, uprasza umowę i proponuje zniżkę w zamian za odejście od konkurencyjnych narzędzi. W pierwszym roku bilans wygląda korzystnie: mniej licencji, mniej integracji, niższe koszty administracyjne.
Kalkulacja zmienia się jednak po zakończeniu migracji. Gdy dane, procesy i użytkownicy są już przeniesione do jednego ekosystemu, pole do negocjacji wyraźnie się kurczy. Dostawca zdaje sobie sprawę, że zmiana platformy wymaga czasu, nowych kompetencji i wiąże się z ryzykiem operacyjnym.
Od tego momentu cena przestaje wynikać z konkurencji rynkowej. Klient może zostać postawiony przed koniecznością przyjęcia nowych zasad licencjonowania, szerszych pakietów albo dodatkowych opłat za funkcje AI, przetwarzanie danych czy wykorzystanie infrastruktury.
Dobrym przykładem tego mechanizmu są zmiany w ofercie VMware po przejęciu spółki przez Broadcom. Uproszczenie portfolio produktowego może być zyskiem dla producenta, a dla klienta oznaczać zakup szerszego zestawu funkcji niż faktycznie potrzebuje.
Zarząd powinien więc analizować nie tylko oszczędności w początkowym okresie umowy, ale też koszty kolejnych odnowień, przewidywaną dynamikę wzrostu cen oraz koszt wycofania się z platformy. Niska cena wejścia może w praktyce oznaczać drogą zależność, jeśli firma nie zachowa realnej możliwości zmiany dostawcy.
Multi-cloud nie gwarantuje bezpieczeństwa
Część organizacji próbuje ograniczać ryzyko zależności, korzystając z kilku dostawców chmury jednocześnie. Samo posiadanie drugiego dostawcy nie oznacza jeszcze, że firma jest przygotowana na awarię albo konieczność szybkiej migracji.
Analiza brytyjskiego rynku usług chmurowych wykazała, że nawet firmy deklarujące korzystanie z kilku platform w praktyce kierują większość swoich wydatków do jednego głównego dostawcy. Druga chmura często obsługuje jedynie pojedyncze aplikacje, środowiska testowe lub procesy o mniejszym znaczeniu.
Dla zapewnienia ciągłości działania ma to niewielką wartość. Jeśli kluczowe dane, aplikacje i kompetencje pozostają skupione na jednej platformie, alternatywny dostawca nie jest w stanie w razie potrzeby szybko przejąć operacji.
Prawdziwym testem realnej dywersyfikacji nie jest liczba logo dostawców widoczna na prezentacji strategii IT, lecz odpowiedź na pytanie, czy krytyczny proces da się przenieść do innego środowiska w czasie akceptowalnym dla biznesu.
Jeśli migracja zajmuje kilka miesięcy, firma w praktyce nie ma alternatywy operacyjnej – ma jedynie drugiego dostawcę na papierze.
Mniej narzędzi może oznaczać większy zasięg awarii
Konsolidacja może realnie wzmocnić bezpieczeństwo. Wspólne dane telemetryczne pomagają szybciej wykrywać incydenty, a jednolite polityki zmniejszają liczbę błędów wynikających z niewłaściwej konfiguracji. Zespół bezpieczeństwa nie musi już składać pełnego obrazu zagrożenia z wielu niepowiązanych systemów.
Jednocześnie platforma obsługująca jednocześnie pocztę, tożsamość, urządzenia i dane staje się dużym, pojedynczym punktem awarii. Błąd w aktualizacji, przejęcie konta administracyjnego albo problem na poziomie dostawcy może objąć znaczną część organizacji.
Dane IBM wskazują, że incydenty związane z dostawcami i łańcuchem dostaw są wśród najkosztowniejszych i najtrudniejszych do opanowania. Dla zarządu oznacza to, że ocena konsolidacji nie może kończyć się na prawdopodobieństwie wystąpienia zdarzenia – musi obejmować także potencjalną skalę jego konsekwencji.
Nie każda redundancja jest zatem oznaką nieefektywności. Niezależna kopia danych, alternatywny sposób uwierzytelniania czy drugi dostawca w krytycznym procesie zwiększają koszty, ale mogą ograniczyć straty w momencie, gdy główna platforma zawiedzie.
Umowa jako element architektury IT
Regulacje takie jak Data Act i DORA pokazują, że zależność od dostawców przestała być wyłącznie kwestią zakupową. Data Act ma ułatwić zmianę dostawców usług przetwarzania danych, a DORA zobowiązuje sektor finansowy do oceny koncentracji usług ICT i wdrożenia odpowiednich zabezpieczeń kontraktowych.
Nowe przepisy mogą zmniejszyć niektóre bariery, ale nie eliminują najważniejszych kosztów migracji. Możliwość wyeksportowania danych nie oznacza, że aplikacje automatycznie zaczną działać w nowym środowisku. Eksport danych nie zastąpi integracji, kompetencji zespołu i testów.
Warunki wyjścia z relacji z dostawcą trzeba zatem zaplanować jeszcze przed podpisaniem umowy. Kontrakt powinien precyzować format eksportu danych, zakres wsparcia migracyjnego, zasady zmian cen, terminy informowania o wygaszaniu usług oraz obowiązki podwykonawców.
Umowa nie jest już dodatkiem do architektury technologicznej – wpływa na odporność i elastyczność środowiska w takim samym stopniu jak decyzje techniczne.
Konsolidacja wymaga wyznaczenia granic
Najlepszym podejściem nie jest ani utrzymywanie setek osobnych narzędzi, ani oddanie całego środowiska jednej platformie. Firma powinna konsolidować funkcje o charakterze standardowym, zachowując niezależność tam, gdzie technologia kontroluje kluczowe dane, procesy i zdolność organizacji do działania.
CIO nie powinien ograniczać się do śledzenia liczby dostawców i wysokości rabatów. Potrzebuje też danych o czasie potrzebnym na migrację, koszcie wyjścia z platformy, udziale jednego producenta w procesach krytycznych oraz dostępności alternatywnych kompetencji na rynku.
Zarząd z kolei powinien traktować koncentrację dostawców jako jedno z ryzyk biznesowych, na równi z innymi. Przed zatwierdzeniem dużej umowy platformowej warto sprawdzić, co się stanie w razie długotrwałej awarii, naruszenia systemów dostawcy albo nagłej zmiany modelu licencjonowania.
Jeśli firma nie jest w stanie odpowiedzieć na takie scenariusze, nie znajduje pełnego kosztu konsolidacji – widzi wyłącznie oszczędności zapisane w umowie.
Warto konsolidować narzędzia, ale nie kontrolę nad danymi, ciągłością działania i możliwością zmiany dostawcy.
Źródło: Brandsit