Cyfrowe billboardy w kilku krajach zhakowane. Zamiast reklam leciały filmy porno
Pod koniec października ekrany reklamowe w Egipcie, Malezji i Brazylii zamiast spotów komercyjnych pokazywały treści dla dorosłych. Grupa stojąca za atakami twierdzi, że włamanie nie wymagało żadnych szczególnych umiejętności.
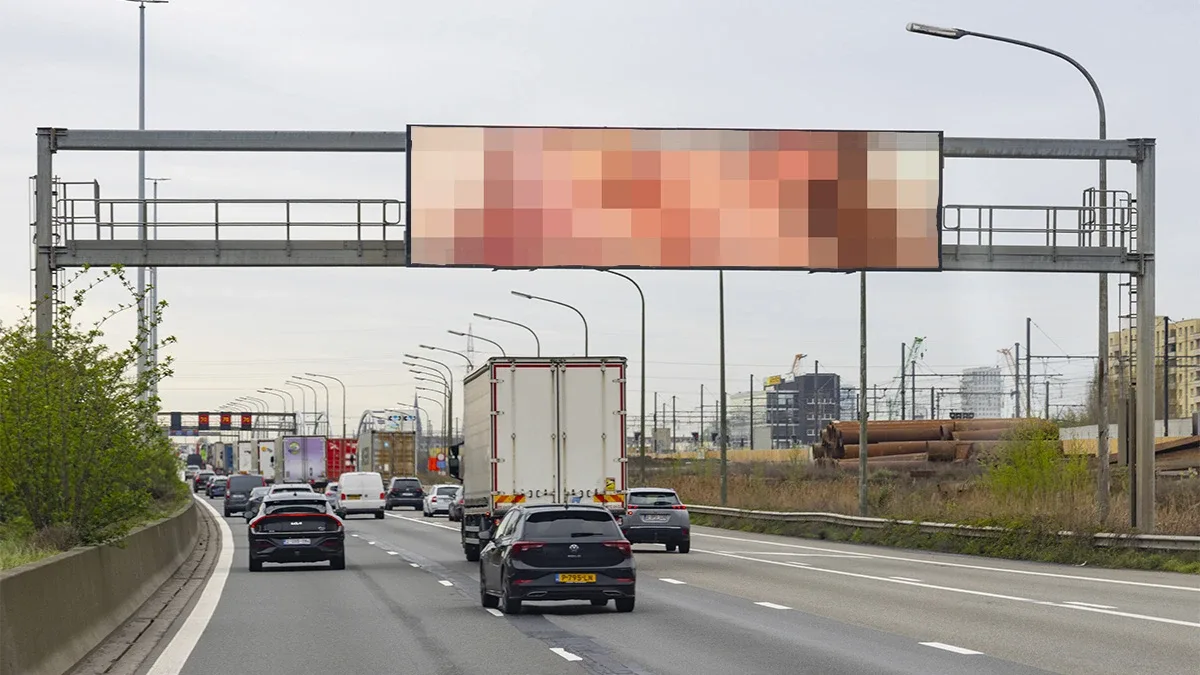
Cyberprzestępcy najczęściej kojarzeni są z wykradaniem danych i pieniędzy, ale od czasu do czasu dają upust poczuciu humoru - nawet jeśli jest ono mocno kontrowersyjne. Dowodem są wydarzenia z końcówki października, kiedy to na miejskich ekranach i cyfrowych billboardach w Egipcie, Malezji i Brazylii zaczęły pojawiać się materiały pornograficzne zamiast standardowych reklam. Do serii incydentów przyznała się grupa hakerska, która utrzymuje, że przejęcie kontroli nad wyświetlaczami nie było szczególnie trudnym zadaniem.
Wielki billboard przy ruchliwej trasie w Egipcie zaczął emitować treści dla dorosłych
Najgłośniej zrobiło się wokół ataku na potężny ekran reklamowy ustawiony przy jednej z głównych arterii łączących Kair z zachodnimi dzielnicami Gizy. 30 października kierowcy przejeżdżający tą trasą zamiast spotów reklamowych zobaczyli na ekranie nagrania pornograficzne. Niektórzy kierowcy zatrzymywali pojazdy, żeby sfilmować całe zajście i opublikować je w mediach społecznościowych. Co ciekawe, w materiale wyświetlanym na billboardzie umieszczono również pseudonimy sprawców oraz adres ich kanału na Telegramie.
Incydent potwierdziło egipskie Ministerstwo Spraw Wewnętrznych. Jak podały władze, ekran należał do firmy Al Arabia United, działającej we współpracy z bliżej nieokreśloną zagraniczną spółką. To właśnie jej strona internetowa miała zostać zaatakowana, co umożliwiło nieautoryzowane wyświetlanie treści w kilku krajach jednocześnie. W sprawie wszczęto postępowanie, a nadawanie reklam na razie wstrzymano.
Analogiczne ataki niemal w tym samym czasie w Malezji i Brazylii
Tego samego dnia, 30 października, w malezyjskim mieście Kluang kilka miejskich wyświetlaczy LED także zaczęło pokazywać nieodpowiednie treści. Lokalna rada miejska potwierdziła, że doszło do włamania, i w efekcie wyłączyła wszystkie urządzenia, których to dotyczyło. Dzień wcześniej, 29 października, podobny incydent miał miejsce w brazylijskim Campo Maior - tam treści dla dorosłych wyświetlono na ekranie reklamowym przy jednej z miejskich alei. Firma Ferreira & Ferreira Publicidade e Comunicacao, odpowiedzialna za ten nośnik, potwierdziła atak, odłączyła sprzęt i zawiadomiła policję.
Grupa, która przyznaje się do tych działań, deklaruje też, że udało jej się dostać do systemów reklamowych działających w Iraku i Chinach. Te doniesienia nie zostały jednak jak dotąd zweryfikowane przez żadne niezależne źródło.
Metoda ataku okazała się zaskakująco prosta
Za całą serią incydentów stoi grupa Leakers$, posługująca się własnym kanałem na Telegramie. Jej przedstawiciel w rozmowie z serwisem The Cairo Report przyznał, że celem ataku nie były pojedyncze billboardy, lecz oprogramowanie służące do zarządzania treścią na ekranach LED. Cyberprzestępcy mieli wykorzystać lukę w zabezpieczeniach, dzięki której zdobyli dostęp do systemów działających w różnych państwach.
Grupa twierdzi, że dzięki automatycznemu skanowaniu internetu udało się zlokalizować tysiące podatnych na atak urządzeń, a cała operacja zajęła im zaledwie około dwóch godzin. Według hakerów część zaatakowanych systemów była dostępna poprzez strony internetowe i interfejsy, które nie miały nawet podstawowych zabezpieczeń.
Przedstawiciele Leakers$ zapewniają, że do przeprowadzenia akcji nie były potrzebne zaawansowane umiejętności techniczne. Twierdzą też, że nie zależy im na okupie ani żadnych płatnościach, a jedynym celem było zwrócenie uwagi na niedostateczne zabezpieczenia infrastruktury reklamowej. Jednocześnie grupa nie dostarczyła dowodów, które pozwoliłyby niezależnie zweryfikować dokładny przebieg i metodę ataku.
To nie pierwszy raz, kiedy billboardy padają ofiarą włamania
Tego rodzaju zdarzenia nie są nowością. W 2022 roku podobny przypadek odnotowano na billboardzie w australijskim Brisbane, a w 2016 roku pewien mężczyzna przejął kontrolę nad ekranem w Dżakarcie, by wyświetlić na nim japońskie filmy dla dorosłych. W sierpniu 2023 roku irackie władze musiały wyłączyć elektroniczne ekrany reklamowe w Bagdadzie po zbliżonym ataku.
Słabe zabezpieczenia nie zawsze oznaczają wyrafinowane metody włamania. W 2019 roku badacz bezpieczeństwa Drew Green zdobył dostęp do systemu digital signage, korzystając po prostu z niezmienionego domyślnego hasła administratora. Na podobne zaniedbania zwracała uwagę amerykańska organizacja Out of Home Advertising Association of America, która w wytycznych dotyczących bezpieczeństwa billboardów opublikowanych w 2024 roku ostrzegała przed tego typu błędami.
Źródło: Spider's Web