CBZC alarmuje: hakerzy biorą na cel lodówki w polskich sklepach i hurtowniach
Centralne Biuro Zwalczania Cyberprzestępczości potwierdza falę ataków na systemy chłodnicze w sektorze spożywczym i medycznym. Policja mówi już o co najmniej 10 incydentach w Polsce, a sprawę komentuje nawet minister cyfryzacji.
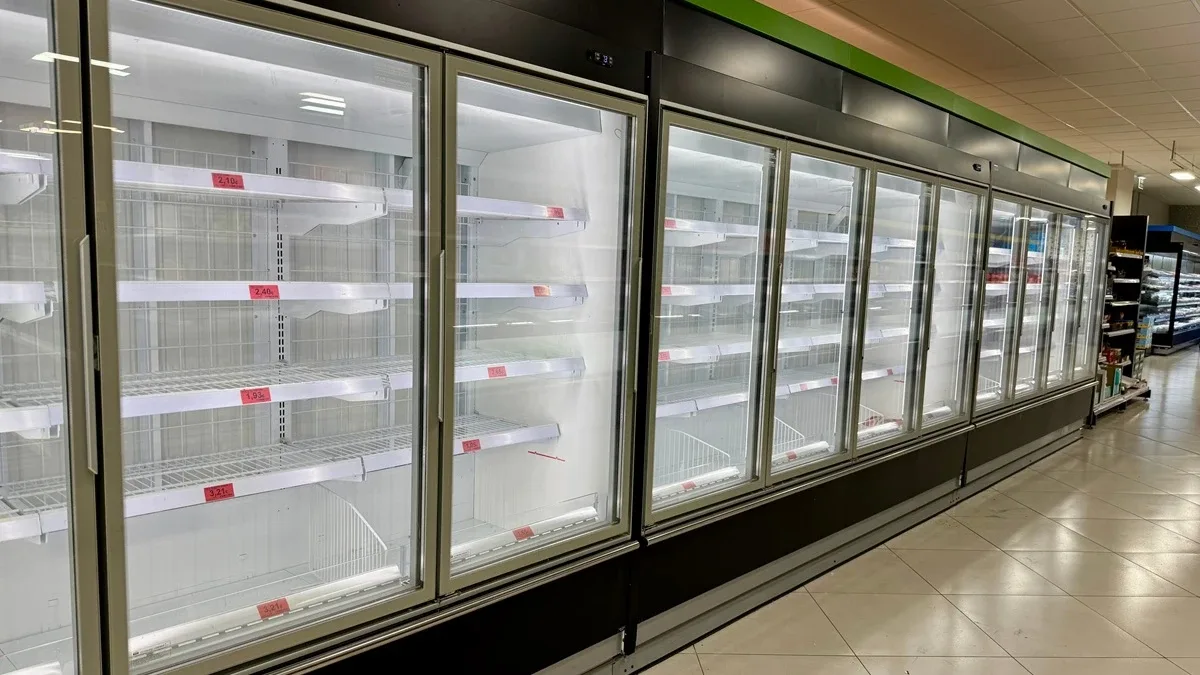
Centralne Biuro Zwalczania Cyberprzestępczości wydało ostrzeżenie dotyczące cyberataków godzących w systemy chłodnicze firm komercyjnych. Jak podano w oficjalnym komunikacie, służby dostrzegają nasiloną aktywność przestępców, którzy biorą na cel podmioty korzystające z cyfrowej infrastruktury połączonej z chłodnictwem w branży spożywczej i medycznej - zarówno w Polsce, jak i w innych krajach Unii Europejskiej.
Policja liczy już kolejne incydenty w kraju
CBZC tłumaczy mechanizm działania sprawców następująco:
Działania sprawców polegają na celowej, nieuprawnionej ingerencji w systemy chłodnicze za pomocą sieci Internet, co prowadzi do celowego wyłączania systemów, zmiany temperatur, a w konsekwencji do strat materialnych lub przestojów w działalności
CBZC
Dokładniejsze dane przedstawiła stacja RMF FM, która podaje, że funkcjonariusze zarejestrowali dotąd przynajmniej 10 ataków wymierzonych w chłodnicze urządzenia sklepowe na terenie kraju.
Sprawa nabrała rozgłosu po tym, jak w sieci pojawiły się materiały z olsztyńskiego Auchan - na zdjęciach i nagraniach widać było puste, wyłączone lodówki. Sieć handlowa przyznała w rozmowie z portalem olsztyn.com.pl, że do zakłóceń w pracy systemów sterujących chłodnictwem doszło w trzech placówkach: w Olsztynie, Częstochowie-Poczesnej oraz Sosnowcu.
Jeszcze wcześniej CERT Polska informował o dwóch zaatakowanych urządzeniach chłodniczych działających na terenie kraju.
Lista przypadków jednak rośnie. Jak podała "Rzeczpospolita", kłopoty dotknęły również sklep sieci Selgros. Z nieoficjalnych ustaleń dziennika wynika, że problem może mieć związek z regulatorami temperatury produkowanymi przez duńską firmę Danfoss. Sama sieć nie potwierdziła jednak wystąpienia awarii i nie udzieliła odpowiedzi na pytania redakcji.
Sklepy deklarują czujność
Żabka w oświadczeniu przekazanym "Rzeczpospolitej" zapewniła, że bierze pod uwagę możliwość wystąpienia podobnych incydentów i ogranicza ryzyko dzięki stosowanym zabezpieczeniom sieciowym oraz bieżącym działaniom w obszarze cyberbezpieczeństwa.
Scenariusze podobne do obserwowanych w ostatnim czasie w innych krajach są uwzględniane w naszych analizach ryzyka i działaniach bezpieczeństwa
Biuro Prasowe Żabka Polska
Zbliżone podejście prezentuje m.in. sieć Ikea, która deklaruje świadomość zagrożenia oraz bieżące śledzenie rozwoju sytuacji.
Nie każdy jednak podchodzi do sprawy z należytą powagą. Minister cyfryzacji Krzysztof Gawkowski zwrócił uwagę, że część firm nie zdecydowała się odłączyć urządzeń chłodniczych od sieci mimo wydanych ostrzeżeń. Szef resortu zapowiedział, że nazwy podmiotów ignorujących zalecenia dotyczące interwencji mogą zostać upublicznione.
CBZC rekomenduje firmom komercyjnym sprawdzenie sieci, sterowników chłodniczych oraz paneli sterowania pod kątem tego, czy nie są one dostępne wprost z publicznego adresu IP. Biuro radzi też zmianę haseł do infrastruktury, aktualizację oprogramowania oraz wdrożenie poprawek bezpieczeństwa i najnowszych wersji firmware'u udostępnianych przez producentów sprzętu.
Czy lodówki to dopiero początek?
Specjaliści od cyberbezpieczeństwa ostrzegają, że kolejnym celem ataków mogą stać się inne miejsca, w tym stacje paliw.
(...) użytkownik końcowy, niezależnie od tego, czy jest to przysłowiowy Kowalski czy sklep osiedlowy, musi również być świadomy ryzyka płynącego z wykorzystania urządzeń "smart". Takie ataki będą się powtarzać i powinniśmy zarówno indywidualnie, jak i jako społeczeństwo przygotować się na ich wystąpienie i nauczyć się radzić sobie z ich skutkami
Robert Ługowski, Cybersecurity Architect w Safesqr, w rozmowie z money.pl
Trudno liczyć na to, że grono chętnych do wywoływania takich zakłóceń się skurczy.
Jak dotąd do ostatnich ataków na systemy chłodnicze przyznały się dwie prorosyjskie grupy: Z-Pentest oraz NoName057(16). Nie wiadomo jednak na pewno, czy to one rzeczywiście odpowiadają za całe zamieszanie.
Źródło: Spider's Web