ISSA Forum 2026: jak skutecznie wykrywać i obsługiwać incydenty bezpieczeństwa
Podczas tegorocznej edycji ISSA Forum eksperci skupili się na praktycznym wymiarze cyberbezpieczeństwa – od klasyfikacji incydentów po symulację ataku ransomware.
Incydenty były, są i będą – o sukcesie organizacji decyduje nie to, czy do nich dojdzie, lecz jak szybko zostaną wykryte, właściwie przeanalizowane i skutecznie obsłużone.
Tegoroczna edycja konferencji ISSA Forum 2026 przyciągnęła grono cenionych specjalistów, którzy podzielili się ze środowiskiem security swoim praktycznym doświadczeniem. Wydarzenie skomentował dla nas dr hab. inż. Krzysztof Cabaj, uznając je za wartościowe miejsce wymiany poglądów, w którym spotkały się perspektywy techniczna, organizacyjna i biznesowa.
Zdaniem Krzysztofa Cabaja szczególnie wyróżniał się poziom przygotowania organizacyjnego forum, a prelegenci opierali swoje wystąpienia na konkretnych, rzeczywistych przypadkach, rezygnując z suchej teorii.
Perspektywa praktyka: Warsztat Analiza incydentu – ryzyka
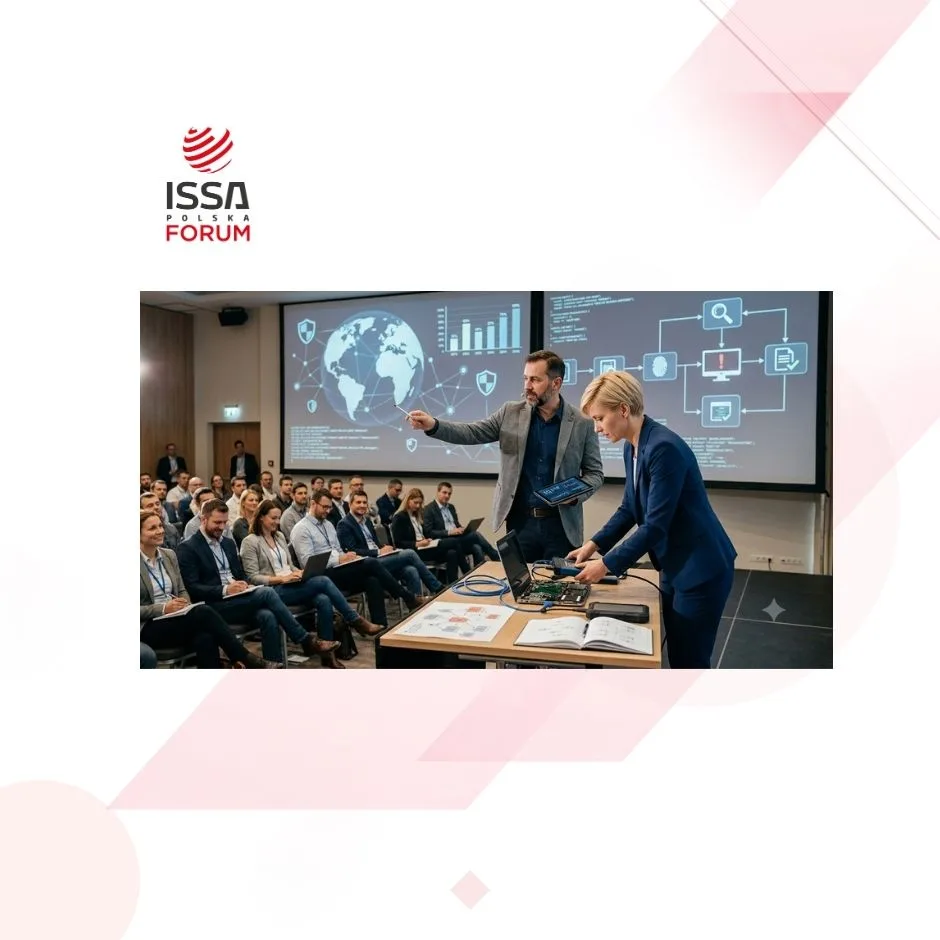
Jednym z najważniejszych elementów ścieżki warsztatowej było spotkanie prowadzone przez Krzysztofa Cabaja razem z Michałem Zajączkowskim i Rafałem Łabą. W ramach warsztatu uczestnicy mieli okazję samodzielnie przeprowadzić analizę ryzyka oraz przetestować procedury obsługi incydentów bezpieczeństwa.
Podczas ćwiczeń prowadzący poruszyli następujące tematy:
- Dynamika cyberzagrożeń w Polsce: na bazie danych CERT Polska (NASK) zaprezentowano statystyki pokazujące rosnącą liczbę incydentów oraz koszty ich neutralizowania.
- Metodyka i klasyfikacja: wyjaśniono zasadnicze różnice między zdarzeniem, incydentem a naruszeniem, co ma podstawowe znaczenie dla organizacji zespołów reagowania.
- Cykl obsługi incydentu: przedstawiono cały proces operacyjny — od wykrycia anomalii, przez analizę techniczną, aż do raportowania i wdrożenia działań naprawczych.
- Dowodowa perspektywa analityka i biegłego sądowego: omówiono zasady prawidłowego zabezpieczania dowodów oraz analizy logów, backupów i ruchu sieciowego pozwalające ustalić źródło ataku.
- Wielowymiarowy wpływ na organizację: podkreślono, że skutki incydentów sięgają dalej niż dział IT, obejmując ryzyka biznesowe, prawne oraz wizerunkowe.
- Rola procedur i symulacje na żywo: zaznaczono, że skuteczna reakcja, ograniczenie strat oraz szybki powrót do normalnego działania zależą od wcześniejszych przygotowań i regularnych ćwiczeń.
Zwieńczeniem warsztatu była symulacja ataku ransomware, w której uczestnicy musieli podejmować decyzje w warunkach zbliżonych do rzeczywistego kryzysu.
Kluczowy wniosek dla sektora security
Krzysztof Cabaj podsumowuje najważniejszy przekaz płynący z przeprowadzonych warsztatów jednym stwierdzeniem:
Incydenty były, są i będą – o sukcesie organizacji decyduje nie to, czy do nich dojdzie, lecz jak szybko zostaną wykryte, właściwie przeanalizowane i skutecznie obsłużone.
Krzysztof Cabaj
Ekspert dziękuje organizatorom za możliwość współtworzenia programu ISSA Forum 2026, a uczestnikom za zaangażowanie, liczne pytania i inspirujące rozmowy. Wyraża też nadzieję, że przekazana wiedza znajdzie zastosowanie w ich codziennej pracy zawodowej.
Źródło: ISSA Polska